- ISO/IEC 27001
- ISO 9001
- GDPR
- Закон 195/2024
- Закон 48/2023
Каждый пункт — с доказательством.
Axia превращает каждый пункт стандарта в меры контроля и тесты. Тесты проверяются сами везде, где у платформы есть данные, поэтому компания, прошедшая все полученные тесты, покрыта пункт за пунктом.
Для пробного периода карта не нужна. Интерфейс на румынском, английском и русском.
- тестов в библиотеке
- 536
- проверяются сами ежедневно
- 190
- мер контроля
- 216
- шаблонов политик и процедур
- 45
Библиотека на сентябрь 2026 года. Каждая новая организация получает её при создании.
От пункта к доказательству
Четыре звена, каждое на виду. Аудитор может пройти цепочку с любого конца.
Пункт
Права доступа
ISO/IEC 27001 A.5.18Каждый стандарт загружен как дерево пунктов. Каждому пункту в области применения нужна хотя бы одна мера контроля; Положение о применимости (SoA) фиксирует исключённые и причину.
Мера контроля
Периодический пересмотр доступа пользователей
CTL-ACCESS-REVIEWЧто ваша компания делает по этому пункту: ответственный, периодичность, политика. Одна мера может отвечать сразу нескольким стандартам.
Тест
У каждой учётной записи в последнем пересмотре доступа есть решение
TD-AUTO-ACCESS-REVIEW-DECIDEDПройден
Как вы это доказываете. Автоматические тесты ежедневно читают записи самой платформы. Остальные повторяются по графику и запрашивают документ или запись.
Доказательство
Завершённый пересмотр
Реестр доступа
Запись, которую прочитал тест: каждая учётная запись, принятое по ней решение, кто и когда его принял. Хранится с датой для аудита.
Один тест, несколько стандартов
TD-AUTO-MEMBERS-MFA, «Каждый участник входит со вторым фактором», отвечает на ISO/IEC 27001 A.8.5 и A.5.17, GDPR Art. 32 и Закон 195/2024 Art. 32. Исправляете один раз.
Что покрыто
Два стандарта систем менеджмента и три закона, каждый со своими кодами, в точности как их пишет источник.
ISO/IEC 270012022
Разделы 4–10 и 93 меры контроля Приложения A, с Положением о применимости, его снимками и экспортом.
6.1.3A.5.18A.8.13ISO 90012015
Разделы 4–10, с полным пакетом процедур: управление документами, внутренний аудит, несоответствия, анализ со стороны руководства.
7.5.3§9.28.4.1GDPR(ЕС) 2016/679
Все 99 статей полностью, из EUR-Lex по лицензии CC BY 4.0, с реестром обработки, запросами субъектов, утечками, DPIA, передачами и сроками хранения.
Art. 28Art. 32Art. 33Закон 195/2024Республика Молдова
Защита персональных данных, в силе с 23 августа 2026 года. 90 статей с номером и названием; надзорный орган — CNPDCP.
Art. 28Art. 32Art. 33Закон 48/2023Республика Молдова
Кибербезопасность, в силе с 1 января 2025 года. Статьи, обязывающие поставщиков услуг: меры безопасности, уведомление об инцидентах и их устранение.
Art. 11Art. 12Art. 15
Закон не получает процента. Статью нельзя исключить так, как меру из Приложения A, поэтому панель считает: у скольких статей есть связанная исправная мера контроля.
Проверки, которые идут сами
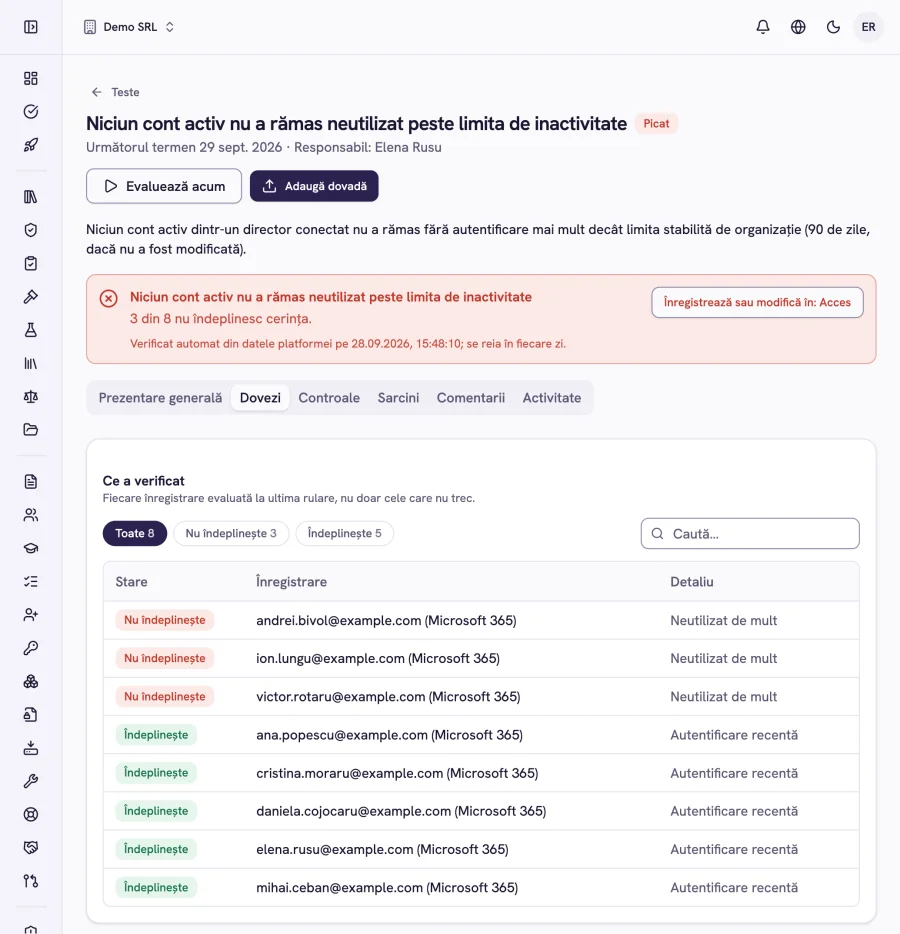
190 тестов ежедневно читают данные, которые уже есть в платформе. Если тест не пройден, он называет, чего не хватает и что делать.
Второй фактор. У каждого участника и каждой учётной записи каталога есть MFA; рабочее пространство его требует.
Неактивные учётные записи. Ни одна активная запись не простаивает дольше вашего срока, по умолчанию 90 дней.
Уволившиеся. У ушедших сотрудников больше нет доступа.
Пересмотр доступа. У каждой учётной записи в последнем пересмотре есть решение.
Обучение. Ни у одного участника не истекло обязательное обучение.
Резервные копии. Критичные системы копируются по графику, восстановление проверяется.
Поставщики. Поставщики пересматриваются в срок; у обрабатывающих персональные данные есть DPA.
Утечки. Об утечках, подлежащих уведомлению, орган узнал в течение 72 часов (GDPR Art. 33).
Внутренний аудит. Программа аудита утверждена вовремя и охватывает каждый пункт (§9.2).
Риски. Каждый открытый риск полностью оценён; остаточный риск выше аппетита эскалирован.
Коннекторы
Microsoft Entra ID
Учётные записи, группы, регистрация MFA, последний вход.
Google Workspace
Учётные записи, группы, двухэтапная проверка, последний вход.
SharePoint
Документы и доказательства остаются в вашей библиотеке.
Остальные тесты повторяются с заданной вами периодичностью, напоминают ответственному и ждут запись или файл.
Реестры, которые запрашивает аудит
Каждый реестр питает тесты. Заполненный реестр — это то, что делает тест пройденным.
Риски
Ваша методика и аппетит к риску, планы обработки, подпись владельца.
Положение о применимости
Исключения только с обоснованием, снимки, экспорт.
Инциденты безопасности
Сроки, уведомления, выводы и действия.
Правовой реестр
Заполнен актами Республики Молдова, каждый со своей обязанностью.
Клиенты
Жалобы и удовлетворённость, для ISO 9001 §9.1.2.
Запросы на изменения
Утверждение, резервная копия перед рискованными изменениями, проверка.
Непрерывность бизнеса
BIA, RTO и RPO, схема оповещения, учения.
Поставщики
Взвешенная оценка, переоценка после инцидентов.
Доступ
Пересмотры и доступ к средам клиентов для сервисных компаний.
Активы
Владельцы и классификация.
Внутренний аудит
Программа, планы, чек-листы, выводы.
Анализ со стороны руководства
Входные данные и решения, как их перечисляет §9.3.
Несоответствия
Причина, коррекция, результативность.
Обучение и компетентность
Планы, записи, сроки, результативность.
Документы
Утверждение, версии, ознакомление под подпись.
Trust Center
Публичная страница с тем, что вы решите показать клиентам.
Сделано в Молдове для компаний здесь и в ЕС
Местный закон — не дополнение. Он стоит рядом с ISO и GDPR и связан так же.
Закон 195/2024 и CNPDCP
Молдавский закон о персональных данных, в силе с 23 августа 2026 года, загружен как отдельная рамка. Тесты по утечкам проверяют 72 часа по Art. 33 и GDPR, и Закона 195/2024.
Закон 48/2023 о кибербезопасности
Решите, являетесь ли вы поставщиком услуг, на которого распространяется закон, и запишите почему. Значимые инциденты отслеживаются по обязанности уведомления из Art. 12.
Правовой реестр уже заполнен
16 актов для начала: Трудовой кодекс, бухгалтерский учёт, архивы, охрана труда, электронная идентификация, киберпреступность и другие.
Три языка, один смысл
Румынский, английский и русский передают одну и ту же фразу. Коды пунктов и статей остаются такими, как их пишет стандарт.
Счета в евро
Банковским переводом или картой. НДС применяется по стране; счета доступны также в UBL и CSV.
Ваши записи остаются вашими
Инструмент соответствия хранит доказательства того, как вы защищаете данные. Он построен по тому же стандарту.
Каждая организация отделена в самой базе данных, через Row-Level Security в Postgres.
Отдельный ключ шифрования для каждой организации — для секретов и учётных данных коннекторов.
Двухфакторный вход, который организация может сделать обязательным; единый вход через OIDC.
Журнал аудита каждого изменения, полный экспорт или удаление по запросу.
Увидьте свои пробелы в первый же час
Создайте организацию, выберите стандарты, подключите каталог. Тесты приходят вместе с ней.